Bonnier News använder EDR-mjukvara för intern övervakning
Bonnier News samlar in metadata om de anställdas ingående och utgående datatrafik.
Journalisten berättade i onsdags att Schibsted sommaren 2020 införde ett nytt skydd mot hackerattacker och ransomware, en EDR-programvara (Endpoint Detection & Response). Programvaran registrerar de anställdas digitala beteendedata, bland annat filnamn, vilka domäner som de anställda besöker, och andra enheter som är uppkopplade mot samma nätverk. Journalistklubben på Svenska Dagbladet menar att insamlingen av data utgör en risk för källskyddet och är kritisk till att information inte har gått ut till de anställda.
Schibsteds data- och teknikchef Sven Størmer Thaulow uppgav för Journalisten att EDR är marknadsstandard och används av många mediehus för att skydda journalister och deras källor mot cyberattacker.
Nu framkommer att även Bonnier News använder sig av EDR-mjukvara för att övervaka sina anställda.
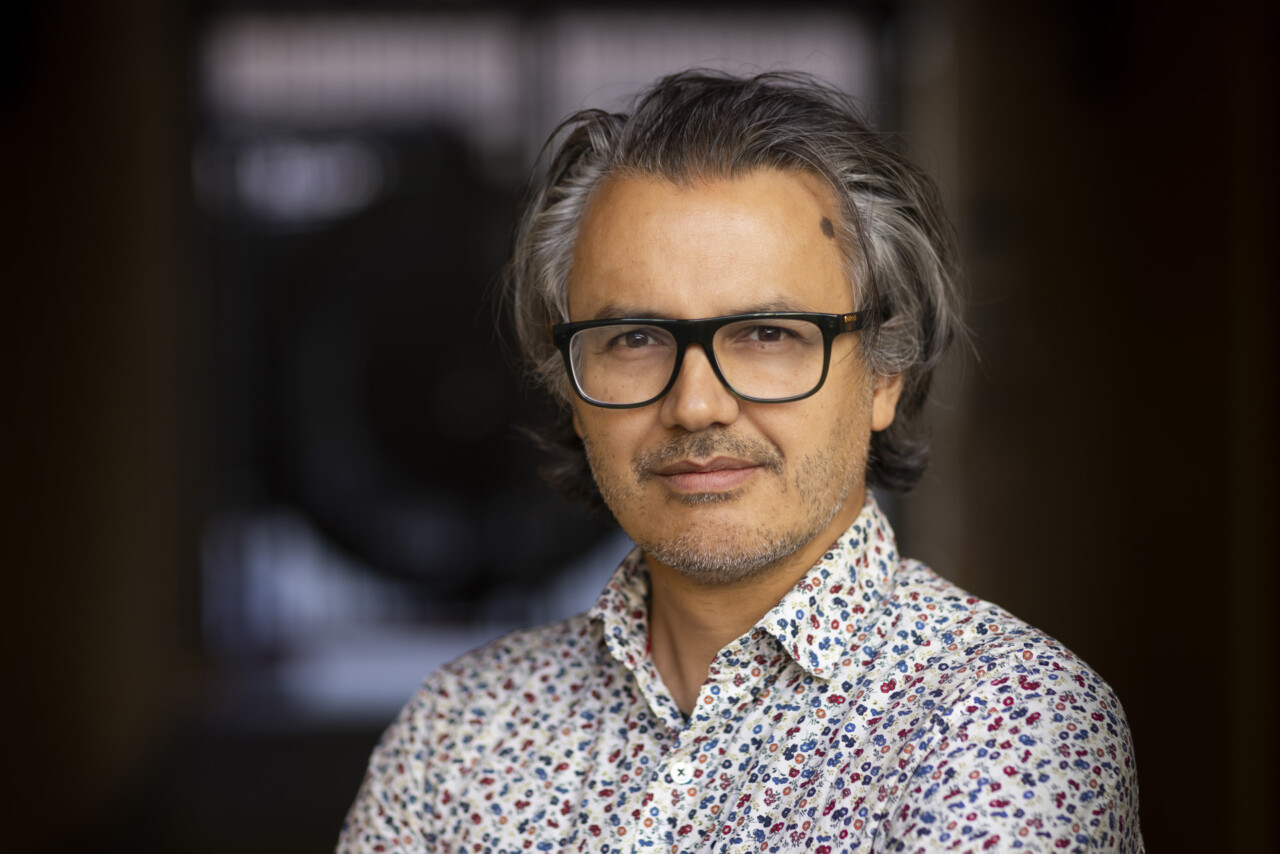
När Anders Forsström, ordförande i journalistklubben på Dagens Nyheter, fick kännedom om övervakningen på Schibsted vände han sig till säkerhetsavdelningen på Bonnier News för att fråga om EDR används även för att övervaka journalisterna på DN. Det visade sig att EDR-mjukvaran används i hela Bonnier News.
– Tanken med EDR är förstås god; det är ett skydd för företaget, journalisterna och källorna mot skadliga attacker och informationsläckage. Det som inte får ske är att data om vilka ip-nummer vi kommunicerar med eller att filsystemdata skickas vidare utanför organisationen. Det verkar dock inte så, men det väcker oro, säger Anders Forsström.
– Vi har inga indikationer på att information har spridits utanför DN, men vi vet fortfarande inte exakt vad för data som samlas in och hur den hanteras. Utifrån de uppgifter jag har fått nu från säkerhetsavdelningen ser det ut som att det är oerhört mycket data som kan registreras, till exempel när filer skapas eller raderas, samt all ingående och utgående trafik.
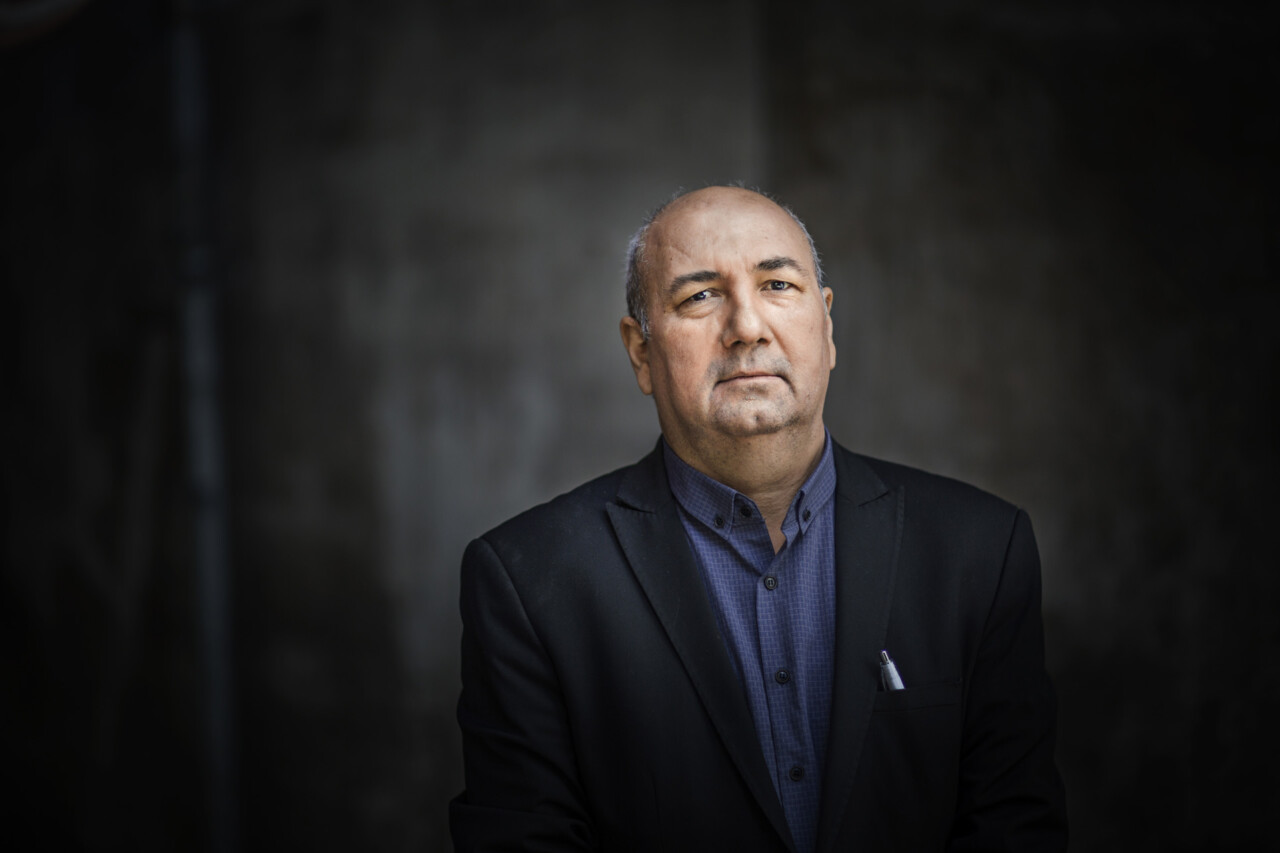
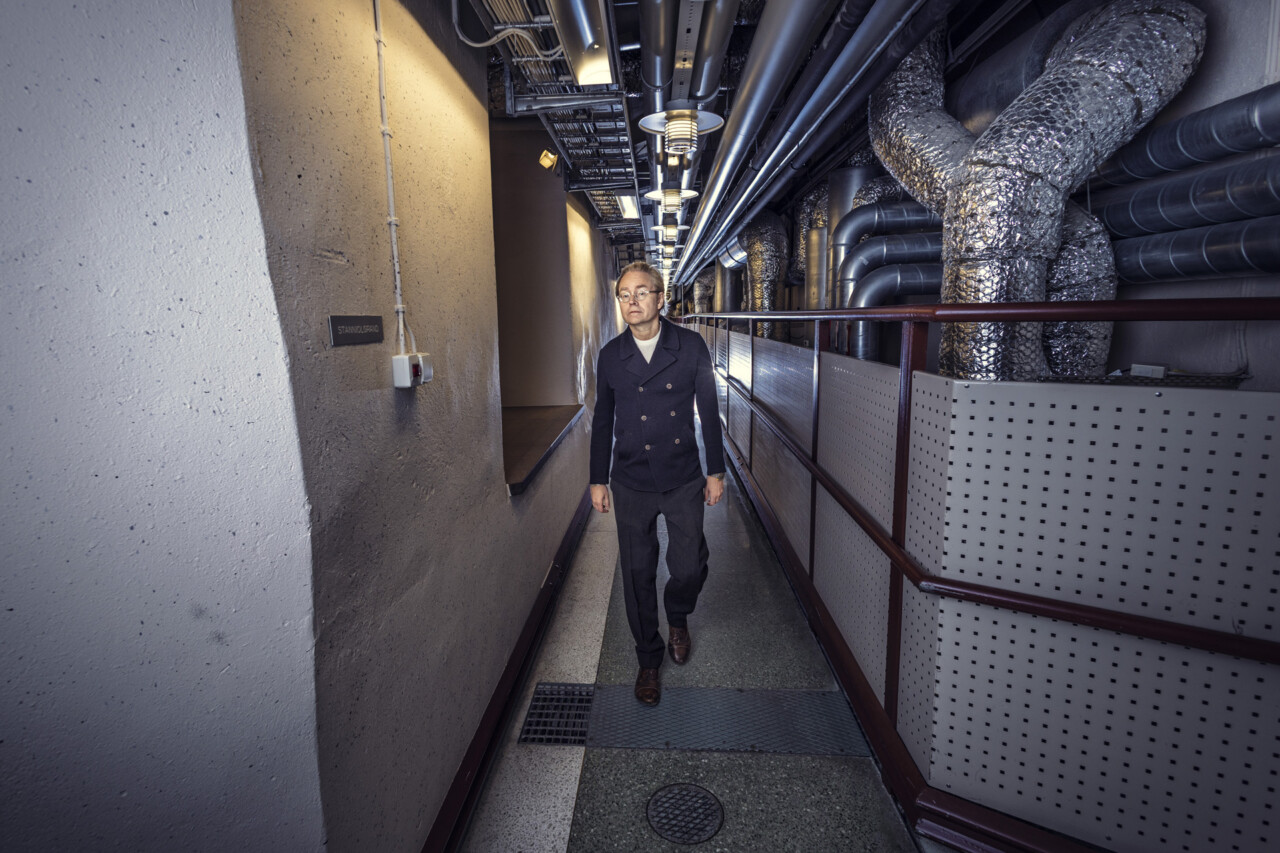
 Anders Forsström, ordförande i journalistklubben på Dagens Nyheter. Foto: Tor Johnsson
Bonnier News säkerhetsavdelning uppger att de informerade samtliga anställda om det nya skyddet när det infördes 2019, men det verkar i sådant fall ha gått många förbi.
Johan Svenfelt, chef för informationssäkerhet på Bonnier News, menar att den mjukvara som företaget använder för skydd på datorer och mot attacker är grundläggande för att förebygga incidenter av den typ som drabbat bland annat Coop, Amedia, Kalix kommun och Prenax.
– Vårt EDR-system får bara åtkomst till metadata och aldrig till innehåll i dokument, filer eller bilder och kan därmed inte se den anställdes anteckningar eller övrigt material såsom artiklar. Ett typiskt exempel på vad systemet analyserar och reagerar på är då en programvara beter sig på ett avvikande sätt. För att exemplifiera: en infekterad programvara på datorn som försöker skicka data till en sajt på Darknet. EDR-systemet kan alltså inte se vad en anställd skriver i programvaran, men kan upptäcka att datorn är infekterad, säger Johan Svenfelt.
Programvaran analyserar surftrafik till sajter i realtid. Om en uppenbart skadlig sajt upptäcks kommer systemet försöka blockera denna sajt. Det innebär att all webbaktivitet loggas i EDR-systemet, såvida inte användaren valt att använda sin webbläsare i privat/inkognito läge.
– Den logg som skapas får endast användas i hantering och undersökningar då en säkerhetsincident upptäckts av EDR-systemet. Bonnier News åtkomst för att hantera konfiguration och läsa information från systemet är extremt begränsat. Det finns tydliga regler som styr vilka medarbetare som ges åtkomst till EDR-systemet, säger Johan Svenfelt.
Leverantören är ett amerikanskt it-säkerhetsföretag, dock inte samma som Schibsted använder.
Hur ser ni på risken för att amerikanska myndigheter ska kunna begära ut uppgifter från er leverantör?
– Med de säkerhetsåtgärder och riskanalyser vi genomfört har vi kunnat bedöma att risken för att amerikanska myndigheter kan komma över någon känslig information är mycket låg. Vi följer upp på alla våra kritiska leverantörer gällande säkerhetskrav och granskar även amerikanska leverantörer specifikt med hänsyn till Schrems II.
(Reds anm: Schrems II-domen i EU-domstolen 2020 slår fast att det integritetsavtalet mellan EU och USA inte ger tillräckligt skydd för personuppgifter när de förs över till USA.)